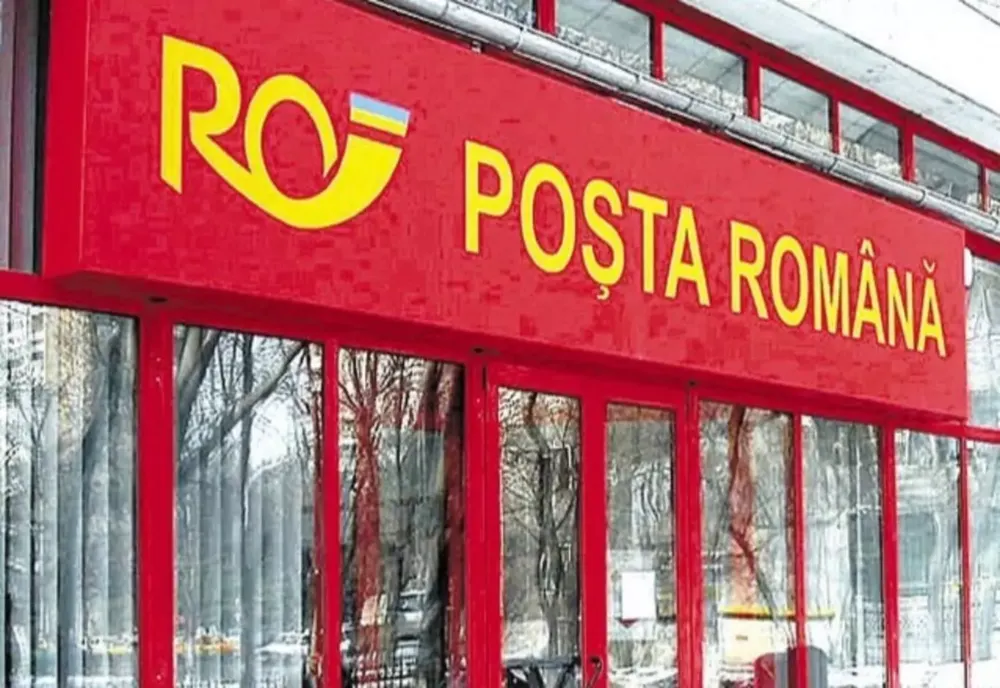
Imaginea Poștei Române a fost folosită de hackeri în tentative de a fura bani din conturi bancare, în diverse campanii de tip Scam.
Imaginea Poștei Române a fost folosită de hackeri în tentative de a fura bani din conturi bancare, în diverse campanii de tip Scam. Avertismentul a fost făcut luni de Directoratul Național de Securitate Cibernetică (DNSC). Potrivit DNSC, atacatorii trimit un SMS care conține un link prin care le cer victimelor completarea datelor necesare livrării unui colet. Accesarea link-ului redirecționează victimele către un site care seamănă foarte mult cu cel oficial al Companiei Naționale Poșta Română S.A., „pentru a genera încredere și a induce în eroare”.
După ce victimele accesează acel link li se cere completarea mai multor formulare. În primul formular, este afișat un mesaj fals referitor la starea coletului și necesitatea completării adresei pentru reexpediere, potrivit comunicatului DNSC.
Apoi, în cel de-al doilea formular, victimelor le sunt cerute datele personale și datele de livrare aferente coletului. Ulterior, în cel de-al treilea, le sunt cerute datele cardurilor bancare, inclusiv codul CVV/CVC, pentru plata unei sume mici. În realitate, cardul va fi debitat cu o sumă mai mare.
Cum se pot feri românii de astfel de capcane
Conform DNSC, românii care nu vor să cadă în astfel de capcane trebuie să nu dea curs unor asemenea mesaje și să le raporteze cât mai repede la Direcția Generală Operațiuni Tehnice la adresa [email protected] sau la numărul de urgență 1911.
Alte măsuri de prevenție recomandate de DNSC sunt: citirea cu atenție a link-urilor și a conținutului mesajelor, ce pot conține erori de exprimare sau greșeli gramaticale; neaccesarea link-urilor din mesaje/email-urile provenite de la persoane sau domenii necunoscute; înainte de introducerea de informații personale pe un website/aplicație, persoanele în cauză trebuie să se asigure că este un domeniu/aplicație legitimă.
„Dacă ați introdus deja date personale pe astfel de site-uri/aplicații, schimbați parolele imediat”, a sugerat DNSC, care a cerut și precauție în privința solicitărilor de furnizare a informațiilor personale și financiare pentru că instituțiile și companiile nu cer astfel de informații.
În plus, Directoratul Național de Securitate Cibernetică a recomandat contactarea imediat a băncii în cazul victimelor care au răspuns unor astfel de solicitări și au furnizat detalii bancare.
Sursa: Newsinn